Soyons modeste : je n’ai pas la prétention d’être un ninja (ou un barbu) de la sécurité des systèmes informatiques (SSI) et ce blog n’est que mon aide-mémoire dans ce domaine, sous forme de site personnel. Fin de l’histoire, comme dirait ma fille (chérie).
Maintenant il faut bosser (écrivons) un peu ; tout le contenu dont je suis le rédacteur n’engage que moi (et non mon employeur). Pour info, je suis également sur :
- GitHub
- NextINpact, devenu next.ink (la liste de mes articles peut être consultée ici ou ici)
Mes sources d’informations sont mon expérience personnelle ainsi qu’une revue de presse quasi-quotidienne (dont les principales sources sont listées ici). Voici la liste des sujets sur lesquels je me suis penché, ceux en gras sont un peu plus développés, les autres peuvent être à l’état d’ébauche.
Plus notre société se numérise, plus elle s’expose aux risques inhérents à ces technologies.
Manifeste de l’ANSSI
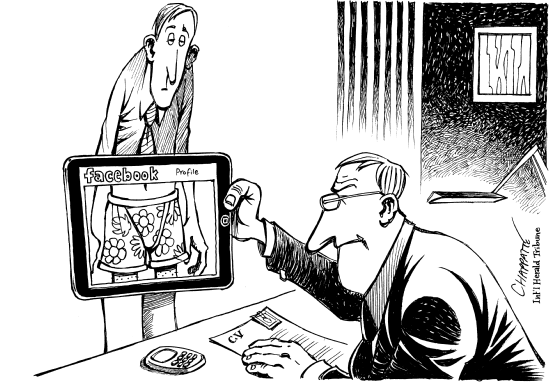
La vie privée est (encore un peu) un droit.
Avec l’aimable autorisation de l’auteur, Chappatte
Index des ressources
Parcourir le corpus par domaine. Développez un domaine pour accéder à ses sous-domaines.
Fondamentaux & gouvernance
Identité & accès
Cryptographie & données
Réseaux & infrastructure
Développement & AppSec
Menaces, attaques & vulnérabilités
Défense & opérations
Droit, conformité & vie privée
Liste de toutes les pages
- 2020 — Fondamentaux & gouvernance / Tendances & prospective
- Code Covid-19 — Fondamentaux & gouvernance / Principes & concepts
- 2017 — Fondamentaux & gouvernance / Tendances & prospective
- 2018 — Fondamentaux & gouvernance / Tendances & prospective
- 2019 — Fondamentaux & gouvernance / Tendances & prospective
- 2019 vu par SecureLink — Fondamentaux & gouvernance / Tendances & prospective
- 4G — Réseaux & infrastructure / Mobiles & objets connectés
- A qui la faute ? — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- A quoi ressemble une attaque en 2020 ? — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- Active Directory — Identité & accès / Active Directory & Kerberos
- Active Directory et GPO — Identité & accès / Active Directory & Kerberos
- AMD, des failles — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Android — Réseaux & infrastructure / Mobiles & objets connectés
- Anonymisation — Droit, conformité & vie privée / Protection des données
- Anonymous — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Anti-rootkits — Défense & opérations / Outils de sécurité
- Anti-rootkits, usage — Défense & opérations / Outils de sécurité
- Antivirus — Défense & opérations / Outils de sécurité
- Antivirus accablants — Défense & opérations / Outils de sécurité
- API — Développement & AppSec / Web, API & sécurité applicative
- Appareils mobiles — Réseaux & infrastructure / Mobiles & objets connectés
- Articles intéressants — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Atombombing — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- L’attaquant intérieur et les sous-traitants — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Attaque et défense — Fondamentaux & gouvernance / Réflexions, culture & société
- Attaques (références) — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- Attaques sur la mémoire RAM — Menaces, attaques & vulnérabilités / Attaques matérielles & canaux auxiliaires
- Attaques XML — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- Auth0 — Identité & accès / IAM & fédération
- Authentification multifacteur — Identité & accès / Authentification, MFA & sessions
- Authentification par assertion — Identité & accès / IAM & fédération
- L’avenir du mot de passe — Identité & accès / Mots de passe & secrets
- AWS — Réseaux & infrastructure / Cloud & stockage
- Base de registres Windows — Réseaux & infrastructure / Systèmes & postes
- Bastion — Défense & opérations / Outils de sécurité
- BGP — Réseaux & infrastructure / Réseaux & protocoles
- Big brother — Droit, conformité & vie privée / Vie privée & surveillance
- Big data — Droit, conformité & vie privée / Vie privée & surveillance
- Biométrie — Identité & accès / Biométrie
- Biométrie et GDPR — Droit, conformité & vie privée / Réglementation & conformité
- Biométrie inviolable — Identité & accès / Biométrie
- Biométrie : les attaques — Identité & accès / Biométrie
- Bloomberg — Menaces, attaques & vulnérabilités / Incidents & supply chain
- Bonnes pratiques : les bases — Défense & opérations / Bonnes pratiques & protection
- Botnet — Menaces, attaques & vulnérabilités / Malware & ransomware
- Brèves (juillet 2019) — Fondamentaux & gouvernance / Tendances & prospective
- Brèves (juin 2016) — Fondamentaux & gouvernance / Principes & concepts
- Brèves (mai 2019) — Fondamentaux & gouvernance / Tendances & prospective
- Bug bounty — Défense & opérations / Tests, scans & assurance
- Bug SSL (Apple) — Cryptographie & données / PKI, certificats & TLS
- Calcul multipartite sécurisé — Cryptographie & données / Chiffrement, clés & stockage
- Canaux auxiliaires — Menaces, attaques & vulnérabilités / Attaques matérielles & canaux auxiliaires
- Cassage de mot de passe — Identité & accès / Mots de passe & secrets
- Certificat — Cryptographie & données / PKI, certificats & TLS
- Certificat (contrôle) — Cryptographie & données / PKI, certificats & TLS
- Chiffrement cloud — Cryptographie & données / Chiffrement, clés & stockage
- Chiffrement (outils) — Cryptographie & données / Chiffrement, clés & stockage
- Chiffrement ubiquitaire — Cryptographie & données / Chiffrement, clés & stockage
- Chkrootkit — Défense & opérations / Outils de sécurité
- CI/CD — Développement & AppSec / CI/CD & DevSecOps
- CISSP — Fondamentaux & gouvernance / Principes & concepts
- Clé de chiffrement — Cryptographie & données / Chiffrement, clés & stockage
- Clé SSH — Cryptographie & données / Chiffrement, clés & stockage
- Cloud — Réseaux & infrastructure / Cloud & stockage
- Cloud Act — Droit, conformité & vie privée / Réglementation & conformité
- Cloud (pannes) — Réseaux & infrastructure / Cloud & stockage
- Cloud, sécurisation — Défense & opérations / Durcissement & configuration
- CMMI — Fondamentaux & gouvernance / Gouvernance, risque & normes
- CNIL — Droit, conformité & vie privée / Autorités & cadres institutionnels
- COBIT — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Colored Teams — Fondamentaux & gouvernance / Principes & concepts
- Commandes utiles — Défense & opérations / Administration & exploitation
- Conteneur — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- Contrôles et sécurisation du cloud — Défense & opérations / Durcissement & configuration
- Cookie — Identité & accès / Authentification, MFA & sessions
- Courbes elliptiques — Cryptographie & données / Cryptographie générale
- Covid 19 — Fondamentaux & gouvernance / Principes & concepts
- Crypto AG — Cryptographie & données / Cryptographie générale
- Cryptographie en Python — Cryptographie & données / Cryptographie générale
- Cryptographie financière — Cryptographie & données / Cryptographie générale
- Cryptologie — Cryptographie & données / Cryptographie générale
- Cryptomonnaie — Cryptographie & données / Blockchain & registres distribués
- CSRF — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- Cyberespace et droit — Droit, conformité & vie privée / Droit numérique
- Cybersecurity Act — Droit, conformité & vie privée / Réglementation & conformité
- Darkweb — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Datacenter — Réseaux & infrastructure / Cloud & stockage
- Datalake — Réseaux & infrastructure / Bases & plateformes de données
- DDoS — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Deepfake — Menaces, attaques & vulnérabilités / Influence, désinformation & cyberconflit
- Défacement — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Dérogation ou acceptation du risque ? — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Développement — Développement & AppSec / Développement sécurisé
- DevSecOps — Développement & AppSec / CI/CD & DevSecOps
- DICP — Fondamentaux & gouvernance / Principes & concepts
- Directory (path) transversal — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- .dll — Réseaux & infrastructure / Systèmes & postes
- DMZ — Réseaux & infrastructure / Réseaux & protocoles
- DNS — Réseaux & infrastructure / Réseaux & protocoles
- DNS et TLS (DoH et DoT) — Cryptographie & données / PKI, certificats & TLS
- DOM XSS — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- DORA — Droit, conformité & vie privée / Réglementation & conformité
- Droits, utilisateurs et répertoires (Linux) — Réseaux & infrastructure / Systèmes & postes
- Drôles de certificats — Cryptographie & données / PKI, certificats & TLS
- DSP2 — Droit, conformité & vie privée / Réglementation & conformité
- Due care, due diligence — Fondamentaux & gouvernance / Gouvernance, risque & normes
- EBS — Réseaux & infrastructure / Cloud & stockage
- Echange de clé — Cryptographie & données / Chiffrement, clés & stockage
- Echappement — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- Effacement sécurisé — Défense & opérations / Durcissement & configuration
- ElasticSearch — Réseaux & infrastructure / Bases & plateformes de données
- Elections et ingérence (Sénat) — Menaces, attaques & vulnérabilités / Influence, désinformation & cyberconflit
- Élévation des privilèges — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- En cas d’incident — Défense & opérations / Détection, logs & réponse
- Erreurs de configuration — Défense & opérations / Durcissement & configuration
- Espionnage — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Éthique — Fondamentaux & gouvernance / Réflexions, culture & société
- Evolutions — Fondamentaux & gouvernance / Tendances & prospective
- Exploit (informatique) — Droit, conformité & vie privée / Réglementation & conformité
- Facebook — Droit, conformité & vie privée / Vie privée & surveillance
- Fact-checking — Défense & opérations / Threat intelligence & OSINT
- Facteur d’authentification — Identité & accès / Authentification, MFA & sessions
- Faille — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Fake News — Menaces, attaques & vulnérabilités / Influence, désinformation & cyberconflit
- FIDO — Identité & accès / Authentification, MFA & sessions
- FireEye piratée — Menaces, attaques & vulnérabilités / Malware & ransomware
- Fixation de session — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- Fonctions de hachage — Cryptographie & données / Hachage, aléa & primitives
- Force majeure — Fondamentaux & gouvernance / Réflexions, culture & société
- Formations — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Freak — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Géolocalisation d’IP — Droit, conformité & vie privée / Vie privée & surveillance
- Gestionnaire de mots de passe — Identité & accès / Mots de passe & secrets
- Ghost — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- GnuPG — Cryptographie & données / Chiffrement, clés & stockage
- Go (lang) — Développement & AppSec / Langages, formats & outillage
- GPG ou PGP ? — Cryptographie & données / Chiffrement, clés & stockage
- Hacker — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Heartbleed — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- HIDS/HIPS — Défense & opérations / Détection, logs & réponse
- Human error — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- IAM — Identité & accès / IAM & fédération
- Informatique continue — Développement & AppSec / CI/CD & DevSecOps
- Informatique quantique — Fondamentaux & gouvernance / Tendances & prospective
- Insolite — Fondamentaux & gouvernance / Principes & concepts
- Intel, des failles — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Intel, des failles (bis) — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Intel, des failles (ter) — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Intelligence artificielle — Fondamentaux & gouvernance / Tendances & prospective
- Internet de la surveillance — Droit, conformité & vie privée / Vie privée & surveillance
- iOS (sécurité) — Réseaux & infrastructure / Mobiles & objets connectés
- Isolation — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- ITIL — Fondamentaux & gouvernance / Gouvernance, risque & normes
- JSON Token — Développement & AppSec / Langages, formats & outillage
- JSON Web Token — Développement & AppSec / Langages, formats & outillage
- KeePass : word ou oire ? — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Kerberos — Identité & accès / Active Directory & Kerberos
- KRACK — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Kubernetes — Menaces, attaques & vulnérabilités / Incidents & supply chain
- La bourse ou la vie — Menaces, attaques & vulnérabilités / Malware & ransomware
- La NSA est notre amie — Défense & opérations / Bonnes pratiques & protection
- La rap de la sécurité — Fondamentaux & gouvernance / Principes & concepts
- La réponse est 27 (c’est pas 42 ?) — Fondamentaux & gouvernance / Tendances & prospective
- LAMP — Réseaux & infrastructure / Serveurs & services
- Le cas du New York Times — Droit, conformité & vie privée / Vie privée & surveillance
- Lean six sigma — Fondamentaux & gouvernance / Principes & concepts
- Les 10 lois immuables de la sécurité — Droit, conformité & vie privée / Réglementation & conformité
- Les bons conseils de la Maison Blanche et du CISA — Défense & opérations / Bonnes pratiques & protection
- Les gestionnaires de mots de passe faillibles ? — Identité & accès / Mots de passe & secrets
- Les menaces 2015-2020 selon Intel — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- L’exemple israëlien — Fondamentaux & gouvernance / Réflexions, culture & société
- L’informatique, c’est physique — Fondamentaux & gouvernance / Réflexions, culture & société
- Linux — Réseaux & infrastructure / Systèmes & postes
- Liste de toutes les pages — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Log4shell — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Logiciel malveillant — Menaces, attaques & vulnérabilités / Malware & ransomware
- Logique et mathématique — Fondamentaux & gouvernance / Principes & concepts
- Logjam — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Logs — Défense & opérations / Détection, logs & réponse
- Loi de Programmation Militaire — Droit, conformité & vie privée / Réglementation & conformité
- Loi FISA — Droit, conformité & vie privée / Réglementation & conformité
- Lois acronymes — Droit, conformité & vie privée / Réglementation & conformité
- MacOS (sécurité) — Réseaux & infrastructure / Systèmes & postes
- Malware — Menaces, attaques & vulnérabilités / Malware & ransomware
- Malwares bancaires — Menaces, attaques & vulnérabilités / Malware & ransomware
- Matrice RACI — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Mécanismes de protection des données — Droit, conformité & vie privée / Protection des données
- Memcached — Réseaux & infrastructure / Bases & plateformes de données
- Menace informationnelle — Menaces, attaques & vulnérabilités / Influence, désinformation & cyberconflit
- Mentions légales — Droit, conformité & vie privée / Droit numérique
- Message d’accueil — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Microservices — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- Mise à jour du système — Défense & opérations / Durcissement & configuration
- Mod security — Défense & opérations / Bonnes pratiques & protection
- Mode texte — Réseaux & infrastructure / Systèmes & postes
- Modèle d’administration Active Directory — Identité & accès / Active Directory & Kerberos
- Modification de fichiers (Linux) — Réseaux & infrastructure / Systèmes & postes
- MongoDB — Réseaux & infrastructure / Bases & plateformes de données
- Mot de passe — Identité & accès / Mots de passe & secrets
- Mot de passe Windows — Identité & accès / Mots de passe & secrets
- MPLS — Réseaux & infrastructure / Réseaux & protocoles
- MySQL — Réseaux & infrastructure / Bases & plateformes de données
- NFC — Réseaux & infrastructure / Mobiles & objets connectés
- NFS — Réseaux & infrastructure / Réseaux & protocoles
- NFT — Cryptographie & données / Blockchain & registres distribués
- Nginx — Réseaux & infrastructure / Serveurs & services
- Nmap — Défense & opérations / Tests, scans & assurance
- Nord, Sud, Est, Ouest — Réseaux & infrastructure / Réseaux & protocoles
- NSA — Droit, conformité & vie privée / Vie privée & surveillance
- OAuth — Identité & accès / IAM & fédération
- Objets connectés — Réseaux & infrastructure / Mobiles & objets connectés
- OIDC — Identité & accès / IAM & fédération
- C’est sûr, l’open source ? — Fondamentaux & gouvernance / Réflexions, culture & société
- OpenID/OAuth 2.0 — Identité & accès / IAM & fédération
- OpenVZ (Sauvegarde) — Défense & opérations / Sauvegarde & résilience
- Ossec — Défense & opérations / Détection, logs & réponse
- Outils (Sécurisation) — Défense & opérations / Outils de sécurité
- Pare-feu — Défense & opérations / Outils de sécurité
- Patriot Act — Droit, conformité & vie privée / Réglementation & conformité
- Perte Estimée Unique — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Piratage matériel — Menaces, attaques & vulnérabilités / Malware & ransomware
- Plesk (Maintenance) — Défense & opérations / Administration & exploitation
- Plesk (Sauvegarde) — Défense & opérations / Sauvegarde & résilience
- Poodle — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Pour apprendre — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Pourquoi il faut se méfier des clés USB — Menaces, attaques & vulnérabilités / Attaques matérielles & canaux auxiliaires
- Pourquoi moi ? — Fondamentaux & gouvernance / Principes & concepts
- Principes de base en entreprise — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Prix de l’innovation — Fondamentaux & gouvernance / Réflexions, culture & société
- Python — Développement & AppSec / Langages, formats & outillage
- Qui compile le compilateur ? — Développement & AppSec / Développement sécurisé
- RAMPage — Menaces, attaques & vulnérabilités / Attaques matérielles & canaux auxiliaires
- Ransomware — Menaces, attaques & vulnérabilités / Malware & ransomware
- Ransomware Task Force — Menaces, attaques & vulnérabilités / Malware & ransomware
- Rapports — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- RCS — Réseaux & infrastructure / Réseaux & protocoles
- Reconnaissance faciale — Droit, conformité & vie privée / Vie privée & surveillance
- Reflected XSS — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- Registre distribué — Cryptographie & données / Blockchain & registres distribués
- Réponse automatique aux incidents — Défense & opérations / Détection, logs & réponse
- RGPD — Droit, conformité & vie privée / Réglementation & conformité
- Rkhunter — Défense & opérations / Outils de sécurité
- RODC — Identité & accès / Active Directory & Kerberos
- Rootkit — Menaces, attaques & vulnérabilités / Malware & ransomware
- Rust — Développement & AppSec / Langages, formats & outillage
- S3 — Réseaux & infrastructure / Cloud & stockage
- SAML — Identité & accès / IAM & fédération
- Sauvegarde — Défense & opérations / Sauvegarde & résilience
- Scan SSL — Cryptographie & données / PKI, certificats & TLS
- Sécuriser un server web — Défense & opérations / Durcissement & configuration
- Sécurité des conteneurs — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- Sécurité du SI — Fondamentaux & gouvernance / Gouvernance, risque & normes
- Serverless functions — Réseaux & infrastructure / Cloud & stockage
- Serveur FTP — Réseaux & infrastructure / Serveurs & services
- Serveur VPN — Réseaux & infrastructure / Réseaux & protocoles
- SGX — Réseaux & infrastructure / Systèmes & postes
- SHA-1 — Cryptographie & données / Hachage, aléa & primitives
- Shorewall — Défense & opérations / Administration & exploitation
- Signal, WhatsApp, Telegram… — Droit, conformité & vie privée / Vie privée & surveillance
- Site web (sécurisation) — Défense & opérations / Durcissement & configuration
- Smartphones — Droit, conformité & vie privée / Vie privée & surveillance
- SolarWinds — Menaces, attaques & vulnérabilités / Incidents & supply chain
- Sources d’information — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Spoiler — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- SQL Express (Sauvegarde) — Défense & opérations / Sauvegarde & résilience
- SSH — Réseaux & infrastructure / Serveurs & services
- SSL/TLS — Cryptographie & données / PKI, certificats & TLS
- SSRF — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- StageFright — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Start-up — Fondamentaux & gouvernance / Tendances & prospective
- Stockage en ligne — Réseaux & infrastructure / Cloud & stockage
- Stored XSS — Menaces, attaques & vulnérabilités / Attaques Web & applicatives
- Stuxnet — Menaces, attaques & vulnérabilités / Malware & ransomware
- SuperFish — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Synthèse (Serveur Web) — Réseaux & infrastructure / Serveurs & services
- Techniques logicielles — Menaces, attaques & vulnérabilités / Malware & ransomware
- Technologie humaine — Droit, conformité & vie privée / Vie privée & surveillance
- Telegram — Droit, conformité & vie privée / Vie privée & surveillance
- Test d’intrusion — Défense & opérations / Tests, scans & assurance
- Threat Intelligence — Défense & opérations / Threat intelligence & OSINT
- Tor Onion Routing — Droit, conformité & vie privée / Vie privée & surveillance
- TOTP — Identité & accès / Authentification, MFA & sessions
- Trop triste réalité — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- TrueCrypt — Cryptographie & données / Chiffrement, clés & stockage
- Types d’attaquants — Menaces, attaques & vulnérabilités / Acteurs & écosystèmes de menace
- Uber — Menaces, attaques & vulnérabilités / Incidents & supply chain
- Vieux pots — Fondamentaux & gouvernance / Tendances & prospective
- Villes connectées — Réseaux & infrastructure / Mobiles & objets connectés
- Virtualisation — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- Vision d’ensemble : OAuth → OAuth 2.0 → OIDC — Identité & accès / IAM & fédération
- Visualisation d’attaques — Menaces, attaques & vulnérabilités / Techniques d’attaque & menaces
- Vive les masques jetables ! — Cryptographie & données / Hachage, aléa & primitives
- VLAN — Réseaux & infrastructure / Réseaux & protocoles
- VM Escape — Réseaux & infrastructure / Virtualisation, conteneurs & orchestration
- Vocabulaire (autre) — Fondamentaux & gouvernance / Culture, pédagogie & ressources
- Voiture autonome — Réseaux & infrastructure / Mobiles & objets connectés
- VPN — Réseaux & infrastructure / Réseaux & protocoles
- Vulnérabilité — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- Whois — Défense & opérations / Bonnes pratiques & protection
- Windows Defender — Réseaux & infrastructure / Systèmes & postes
- Windows (licence) — Droit, conformité & vie privée / Droit numérique
- Windows (sécurité) — Réseaux & infrastructure / Systèmes & postes
- Windows vault — Identité & accès / Mots de passe & secrets
- WordPress — Développement & AppSec / Web, API & sécurité applicative
- Zero trust — Fondamentaux & gouvernance / Principes & concepts
- Zerologon — Menaces, attaques & vulnérabilités / Vulnérabilités & exploits
- ZombieLoad, MDS, etc. — Menaces, attaques & vulnérabilités / Attaques matérielles & canaux auxiliaires