How to use Windows Defender Attack Surface Reduction rules | CSO Online
Archives de catégorie : Systèmes & postes
Modification de fichiers (Linux)
Toujours utile : pour remplacer une chaîne dans un fichier sans l’éditer. Intérêt ? Le faire en ligne de commande, dans un script…
Continuer la lecture.dll
Mais c’est quoi ce foutu machin ? DLL par ci, DLL par là, j’entends parler de ça depuis trop longtemps sans jamais m’être penché sur ce que c’était. Il est temps de regarder.
Continuer la lectureDroits, utilisateurs et répertoires (Linux)
Voici quelques commandes utiles pour voir ce qui se passe dans les répertoires d’un système Linux.
Continuer la lectureBase de registres Windows
Foutue base de registres : indispensable et anachronique !
Continuer la lectureLinux
Linux is not Unix. Or Linux tend à se répandre un peu partout alors que, n’en déplaise à son créateur, il n’a pas forcément été conçu sur des bases suffisamment sûres pour les entreprises1.
Sources
Publications
SGX
SGX est un système d’enclave sécurisé présent au sein de certains processeurs Intel, spécialement conçus pour être plus sécurisés.
Continuer la lectureWindows (sécurité)
A la question « Windows est-il sûr », je ne saurais pas répondre, désolé. Pour autant, est-il plus sûr qu’avant, là d’autres ont répondu oui. Il faut reconnaître que la plupart des grandes sociétés et éditeurs informatiques font des efforts, et Windows 101 est beaucoup moins sensible (c’est-à-dire moins infecté par des programmes malveillants) que Windows 7.
Continuer la lectureMacOS (sécurité)
MacOS est-il sécurisé ? Je ne saurais pas mieux répondre que pour Windows ! Un petit mot, en passant, sur les mythes et réalités de l’informatique : j’ai souvent entendu des partisans du Mac (d’Apple) dire que les Mac n’étaient pas sensibles aux virus informatiques. La preuve, selon eux, était qu’on n’entendait jamais parler de virus sur cet environnement. Evidemment, c’est faux. La situation est néanmoins différente sur iOS (sur iPhone).
Logique de marché
Même il y a quelques années, cette affirmation était partiellement fausse : on n’en entendait peu parler, ce qui ne signifie pas qu’on n’en parlait pas du tout. Il y a une logique très simple dans la criminalité, informatique ou pas :
Le crime suit l’usage.
Les cybercriminels suivent donc l’usage : développer un programme malveillant ou toute attaque informatique demande de la préparation, du temps, des moyens, avec l’espérance d’un retour sur investissement pour l’initiateur. Ce retour peut être financier mais pas seulement (les motifs peuvent aller de la recherche de notoriété à l’idéologie).
Quelqu’un voulant attaquer les Mac n’attaquera que des Macintosh. Et donc seulement 10% du marché1 des ordinateurs personnels (à la louche). Donc beaucoup d’efforts pour peu de retours. Autant dire que c’est peu rentable et peu intéressant pour un attaquant.
Donc si les Macs sont moins attaqués, c’est uniquement parce qu’ils sont moins nombreux et moins intéressants.
Sécurité intrinsèque
Par contre, quelqu’un cherchant à attaquer un Mac y arrivera à peu près avec les mêmes techniques qu’un ordinateur PC Windows : il n’y a aucune différence fondamentale entre MacOS et Windows qui, comme tout programme informatique est faillible. Tout l’environnement MacOS peut présenter le même genre de vulnérabilités que des PC sous Windows. Il suffit de regarder les failles régulièrement corrigées par Apple. Les archives des vulnérabilités corrigées remontent au moins à 2003.
A la conférence Black Hat 2018, un chercheur du projet Google Zero a même enjoint Apple de changer de mentalité, car même avec du personnel très compétent en matière de sécurité informatique, la société manque de culture et ignore un peu trop la réalité des exploitations ; il relève même que les exploitations ciblées de vulnérabilités (comme par exemple l’infiltration d’Amnesty grâce à l’outil d’attaque Pegasus) sont beaucoup plus fréquentes2 qu’on ne l’imagine (et qu’Apple ne l’imagine).
Vulnérabilités notables
- https://www.securityweek.com/macos-high-sierra-logs-external-volume-passwords-plaintext
- Bug SSL (Apple)
- https://arstechnica.com/information-technology/2018/06/simple-technique-bypassed-macos-signature-checks-by-third-party-tools/
- Black Hat 2018 : Un éditeur de sécurité montre comme il est facile de contourner le pare-feu d’Apple3.
- DefCon 2018 : Un chercheur arrive à avoir accès au noyau (kernel) avec un programme de deux lignes45. Il n’y a pas que Windows à avoir de problèmes de ring 0 ! Plus précisément6, la simulation d’une action souris, trouvée (par hasard ?) par un chercheur (Patrick Wardle, ancien collaborateur de la NSA) voulant vérifier qu’une ancienne vulnérabilité avait été bien corrigée, a permis de découvrir le pot aux roses.
Programmes malveillants
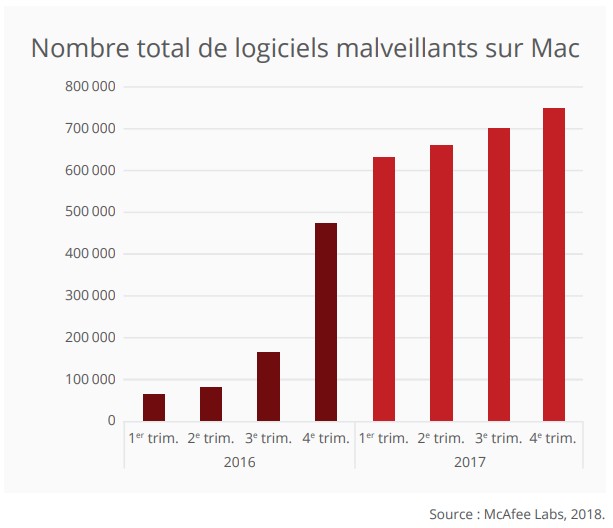
Tordons le cou aux idées reçues : il existe des programmes malveillants7 pour Mac. Leur proportion reste très inférieure à celle de la part de marché des Macs, mais c’est logique par rapport à ce qui est dit plus haut : les retours sur investissement sont faibles, donc les pirates s’y intéressent moins.
Mode texte
Le mode texte est le seul mode qui existait dans la préhistoire de l’informatique. Il n’est plus pratiqué aujourd’hui que par quelques barbus (des binoclards informaticiens puristes qui ne vivent que pour et par l’informatique).
Cependant, il offre un avantage non négligeable pour les administrateurs de serveurs : il leur facilite la tâche, car il est souvent plus facile d’écrire des scripts de maintenance et d’automatisation, ou de lancer des commandes, que d’utiliser des outils graphiques, car c’est plus facile à contrôler, à livrer, à dupliquer, et en plus ça bouffe beaucoup moins de bande passante ! Au point qu’on peut même faire de la maintenance sur son serveur via un vulgaire iPhone…
Et quand vous ré-installez un serveur, c’est plus facile de faire un copier-coller de texte (voire de transférer un fichier de script) que de re-cliquer 50 fois sur l’écran pour re-paramétrer votre biniou.
Donc ne dénigrons pas ce mode, certes rustique, mais utile.