Il peut être pratique de géolocaliser une adresse IP. Même si les outils ne sont pas toujours fiables à 100%, on peut facilement avoir une indication du pays ou de la région où l’adresse IP est connue, avec quelques trucs assez simples.
Continuer la lectureArchives de catégorie : Vie privée & surveillance
Internet de la surveillance
Technologie humaine
Facebook n’a pas aimé le documentaire de Netflix sur son réseau social (the Social Network), et le fait savoir. Les réseaux sociaux sont une plaie. Certes ils ont des vertus mais conduisent aussi à de trop nombreux vices, en particulier lorsqu’on les associe au politiquement correct, une plaie venue des universités américaines. Et pour mieux combattre son ennemi, il faut le connaître.
Continuer la lectureBig brother
Le thème n’est pas nouveau, mais entre les progrès techniques (technologiques), l’avènement du big data et autres joyeusetés, nous ne sommes pas près d’avoir la paix quant aux informations personnelles circulant en dehors de notre contrôle. En outre, les petits ruisseaux font les grandes rivières : avec la prolifération des données que nous produisons, il devient possible par inférence ou corrélation de déterminer une quantité énorme d’informations nouvelles et souvent inattendues.
Soyons anonymes
Et bien cela va être de plus en plus difficile. Dernier exemple que je viens de trouver : des chercheurs ont trouvé une technique permettant de déterminer la position d’un téléphone portable à partir d’informations a priori anonymes.
Conservons notre vie privée
Ça va devenir de plus en plus difficile (je me répète). Les applications les plus utilisées sont et seront la cible des autorités et des officines secrètes qui chercheront à savoir tout sur vous, pour des raisons commerciales, idéologiques, de sécurité1, etc.
Le cas Facebook
Voir aussi
Liens externes
- http://www.lepoint.fr/chroniqueurs-du-point/guerric-poncet/vie-privee-protegez-vous-des-surveillants-08-09-2015-1962786_506
- http://wefightcensorship.org/fr/online-survival-kithtml.html
- https://ssd.eff.org/
- http://www.laquadrature.net/fr/Vie_privee et http://www.controle-tes-donnees.net/
- https://arxiv.org/abs/1802.01468
- https://www.theregister.co.uk/2018/02/07/boffins_crack_location_tracking_even_if_youve_turned_off_the_gps/
- https://www.01net.com/actualites/chine-une-faille-de-securite-donne-un-apercu-d-un-systeme-de-surveillance-digne-de-big-brother-1686365.html
Liens internes
- Appareils mobiles
- Rêvons un peu…
Big data
Les grosses données sont des données nombreuses et volumineuses. Concept fumeux et marketing comme toujours, il n’en est pas moins vrai que l’augmentation des performances de stockage et de calcul posent de nouveaux problèmes de sécurité.
Technologie
D’où ça vient ?
Nous produisons de l’information depuis longtemps, bien avant le temps de l’informatique, mais la mémorisation (stockage) des informations (données) était limitée, tout comme leur analyse : il a fallu longtemps se contenter d’un support papier et de son cerveau !
Continuer la lectureSmartphones
Nos smartphones sont-ils sûrs ? Je suis persuadé que la plupart des utilisateurs pensent que oui, particulièrement les afficionados d’Apple qui ont entendu dire (et donc sont persuadés) qu’iOS et Mac OS sont insensibles voire invulnérables aux virus et autres malwares.
Or malheureusement il n’en est rien, je renvoie iOS et Android dos-à-dos, surtout lorsque les utilisateurs débrident (débloquent) leur téléphone à des fins de personnalisation. A ce titre voici les principales, recensées par l’éditeur Checkpoint.
Je ne regarderai ici que le point de vue technique, et non fonctionnel, car nos smartphones sont nos pires ennemis au sujet de notre vie privée (et même professionnelle), en dévoilant par le biais de notre usage une énorme partie de notre vie.
Les menaces directes
Le jailbreak (ou débridage)
Cette opération consiste à faire sauter les contrôles de votre téléphone et de vous donner, consciemment ou non, un accès complet à celui-ci. Avec un niveau élevé de privilèges, vous pouvez devenir administrateur (= grand chef) de votre machine et y faire ce que vous voulez. En bien ou en mal. C’est amusant pour installer des applications qu’Apple a refusé. Donc ok vous pourrez personnaliser votre écran d’accueil et télécharger toutes les applications pornos que vous souhaitez (par exemple sur Cydia), mais rien n’arrêtera les programmes malveillants qui n’en demandent pas tant… D’abord ils pourront s’installer facilement, mais en plus ils pourront ensuite faire ce qu’ils veulent. Exemple : installer un RAT ou un outil cherchant à cacher que votre téléphone est jailbreaké…
La prise de contrôle
Votre iPhone peut être totalement contrôlé par un inconnu, sans que vous ne le sachiez. Le principe est qu’une fois un iPhone jailbreaké, il devient possible d’installer tout et n’importe quoi dessus, et donc pas seulement les applications vérifiées par Apple sur son store. L’attaquant se débrouille pour installer son malware ou son RAT .
Les faux certificats
A quoi bon faire de faux certificats ? Pour tromper son monde ! Si un petit malin arrive à se faire passer pour une entreprise réputée qui publie de nombreuses applications légitimes sur le store d’Apple, il arrivera alors facilement à faire passer son programme à lui, voire à l’intégrer dans un programme légitime.
D’où l’importance de vérifier correctement les certificats, afin d’être sûr de qui les publie et les utilise. Cela peut représenter une somme de travail importante dans le cas des magasins d’applications, où des centaines d’applications sont publiées.
Les profils iOS malicieux
Le MITM du Wifi
Pfou, un titre incompréhensible au premier abord. Les attaques MITM consistent à ce qu’un tiers vienne se placer au milieu d’une conversation en principe sécurisée. Ce type d’attaque se voit sur les réseaux Wifi mal sécurisés (ou non sécurisés). On peut théoriquement éviter cela avec un utilisateur au faîte du sujet et très vigilant. Et disposant d’un smartphone qui lui permette de contrôler visuellement certains éléments (comme les certificats).
Les webkits
Les webkits ne sont pas de méchants programmes : ce sont des outils que les navigateurs internet utilisent pour construire visuellement le résultat de votre navigation (afficher et positionner le texte, les images, etc.). Très utilisés, la moindre faille est critique. Une d’entre elles permettait, par exemple, d’effectuer le jailbreak de son iPhone rien qu’en visitant une page web spécialement construite à cet effet.
Attaques 0-day
Pour moi, un 0-day (ou faille 0-day) est une faille non corrigée dans une application. Qu’elle soit connue ou pas importe peu.
Une attaque 0-day est une attaque utilisant… une faille 0-day. Pourquoi est-grave ? Voir ci-dessus : parce qu’elle est non corrigée. Donc un petit malin se sert de cette faille, et personne ne peut l’arrêter. Il existe un commerce de ces failles : la cybercriminalité est devenue une industrie.
Les risques indirects
La plupart des fabricants de smartphones proposent des services de stockage en ligne. Il faut garder à l’esprit qu’ils sont souvent opérés par des tiers, et que leur mise en œuvre peut être plus ou moins bien faite, sans compter les risques inhérents à l’usage de services en ligne. Savez-vous par exemple qu’Apple utilise Amazon (AWS), Microsoft (Azure) ou Google (GCP) pour son service iCloud1 ?
Qui qui est le mieux ? iOS ou Android ?
Checkpoint ne mentionne pas pour Android les webkits (je ne vois pas pourquoi) ni les profils iOS malicieux (là j’ai une petite idée). Sinon, à défaut d’être identiquement exploitées (d’un point de vue purement technique), les menaces sont très similaires d’un point de vue conceptuel. La pomme n’est pas plus sûre que les bonbons.
Toutefois, certaines caractéristiques desservent Android, comme par exemple le nombre d’applications publiées (supérieur à iOS2), le fractionnement des versions du système d’exploitation et l’ouverture complète du système qui permet aux constructeurs et opérateurs de proposer des services et des programmes dont le niveau de sécurité peut être très hétérogène. Quand à la maintenance des programmes et versions d’OS, elle est à la main des mêmes constructeurs et opérateurs, donc la rigueur de gestion diffère (quand il n’y a pas carrément d’impossibilité technique à prendre en compte certains correctifs de sécurité).
Enfin, il est très facile sous Android de se connecter à des magasins d’applications non contrôlés, portes ouvertes aux programmes malveillants.
Les menaces sur Android
Liens utiles et articles liés
Telegram
* http://www.zdnet.fr/blogs/50-nuances-d-internet/pisode-1-l-est-plein-de-nouveau-39867146.htm
- https://reflets.info/articles/telegram-dns-over-google
- https://arstechnica.com/information-technology/2018/04/in-effort-to-shut-down-telegram-russia-blocks-amazon-google-network-addresses/
Voir aussi
- https://github.com/zapret-info/z-i
Alternatives
- https://www.nextinpact.com/news/106467-a-decouverte-riot-outil-libre-derriere-future-messagerie-letat-francais.htm
Tor Onion Routing
Tor est l’implémentation d’un réseau en oignon. Une des caractéristiques principales de ce réseau est d’avoir une typologie de réseau maillée (chaque hôte est connecté pair à pair, sans hiérarchie), dont l’objet principal est de préserver au maximum l’anonymat des utilisateurs.
Génèse
Étonnamment, le projet a été initié par… l’armée américaine (l’US Naval Research Laboratory, ou NRL). Sans rentrer dans les détails techniques, Tor est une surcouche (« overlay ») d’internet permettant l’usage de services de façon anonyme. Cela inclut :
- La navigation web, via un navigateur dédié (Tor Browser, basé sur Firefox, pour les PC ; Orbot sur Android) ;
- La messagerie (Tor Messenger).
Plusieurs autres outils ont été créés dans le but principal d’assurer techniquement le bon fonctionnement du réseau.
Le réseau est géré et maintenu via une fondation (au sens américain), The Tor Project Inc., dont le conseil d’administration comprend des membres éminents de la communauté cryptographique (comme Bruce Schneier). Le financement est au moins partiellement public1, ce qui fait en pratique que le gouvernement américain cherche à la fois à aider le projet Tor (via la fondation) mais aussi à y trouver des vulnérabilités via ses différentes agences (dont la NSA).
Principe
Les paquets ne circulent pas directement et en clair entre l’utilisateur et le service final (par exemple le site web destination). Chaque paquet passera par un minimum de trois nœuds différents et sera chiffré par plusieurs clés. Chaque nœud ne connaît que son prédécesseur et son successeur.
Seules les informations nécessaires un transit du paquet sont déchiffrées au niveau d’un nœud : on épluche ainsi le paquet d’une couche à chaque nœud, afin de le passer au suivant, mais sans déchiffrer le coeur du paquet qui ne sera déchiffré qu’une fois arrivé à sa destination finale.
Attaque de Tor
Comme tout système informatique, Tor est potentiellement vulnérable. On peut chercher à compromettre le navigateur (spécifique, donc), ou le nœud final (nœud de sortie) qui est le plus intéressant. Apparemment, cela a déjà été fait2.
Sources
- https://tor.eff.org/
- https://www.nrl.navy.mil/itd/chacs/sites/www.nrl.navy.mil.itd.chacs/files/pdfs/Dingledine%20etal2004.pdf
- Affaire Appelbaum : https://blog.torproject.org/tor-project-elects-new-board-directors
- http://libertygb2nyeyay.onion/lh-services-state-fr.html
Facebook mérite à lui tout seul toute notre attention et toutes nos critiques. Vu la position dominante du réseau social, et son pouvoir d’influence, il devrait être irréprochable et il ne l’est pas. Un peu comme YouTube, d’ailleurs, quand on y pense.
Pire que les autres ?
La vie privée est (encore) un droit.
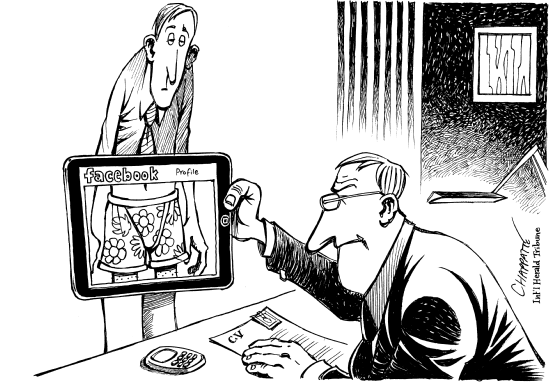
Je ne crois pas que FB soit pire que les autres, mais comme je le dis en introduction, vu sa position et la quantité de données personnelles qu’il charrie, la moindre erreur a des conséquences colossales. Cela dit, le business de FB est celui des données (très) personnelles, et pour attirer un maximum d’utilisateurs, il doit en collecter un maximum de façon à répondre à leur curiosité.
Continuer la lectureNSA
La NSA n’est plus à présenter, puisque c’est le plus gros employeur au monde dans le domaine de la sécurité informatique. Rien que l’équipe dont le seul objectif est de pénétrer dans n’importe quel système informatique compte plus d’un millier de personnes, qui n’ont pas l’air d’être des manchots (à part celui qui est à l’origine de fuites d’informations retrouvées « par hasard » par Kaspersky).
Non, ce qui m’intéresse est d’observer les implications, les ramifications et les relations entre différentes affaires, ainsi que les forces et les faiblesses de cette organisation déjà tout puissante avant l’avènement de l’informatique grand public.
Continuer la lecture