Archives de catégorie : Fondamentaux & gouvernance

Brèves (mai 2019)

Conteneurs Docker

Excellent : après la découverte d’une grosse boulette sur les distributions Alpine Linux, dont les images Docker permettaient l’accès root sans mot de passe (durant 3 ans !), les chercheurs ont poussé leur recherche dans les 1000 images les plus utilisées1. Au total 194 images (sur 1000) sont dans le même cas (root sans mot de passe).

Source

Responsabilité partagée

Bien que n’ayant pas tous les détails, voici un bel exemple d’illustration de ce qu’est la responsabilité partagée, quand on est dans le cloud.

Une base de données non protégée, hébergée chez AWS, a fait fuiter des millions d’informations sur des « influenceurs » d’Instagram2 (qui appartient à Facebook…) y compris des données privées. Or c’est au propriétaire de la base, une société nommée Chtrbox, qu’il appartient de sécuriser sa base de données.

Patch XP et Windows 7

Bien que le support de ces versions de Windows soit théoriquement terminé (au moins pour le grand public), Microsoft a sorti des patchs de sécurité sur ces produits en mai 20193456.

Pourquoi ?

En raison d’une faille de sécurité sur RDP (Remote Desktop Protocol) si grave qu’on redoute un nouveau WannaCry, rien de moins (à savoir un programme malveillant se propageant sous la forme de ver réseau).

Sources

Formations

Voici une page spéciale avec différentes sources de sensibilisation et d’information :

Outils

Sites, podcasts, etc.

Sensibilisation pour les enfants

RGPD

Liste de toutes les pages

Sécurité du SI

Soyons modeste : je n’ai pas la prétention d’être un ninja (ou un barbu) de la sécurité des systèmes informatiques (SSI) et ce blog n’est que mon aide-mémoire dans ce domaine, sous forme de site personnel. Fin de l’histoire, comme dirait ma fille (chérie).

Maintenant il faut bosser (écrivons) un peu ; tout le contenu dont je suis le rédacteur n’engage que moi (et non mon employeur). Pour info, je suis également sur :

Mes sources d’informations sont mon expérience personnelle ainsi qu’une revue de presse quasi-quotidienne (dont les principales sources sont listées ici). Voici la liste des sujets sur lesquels je me suis penché, ceux en gras sont un peu plus développés, les autres peuvent être à l’état d’ébauche.

Plus notre société se numérise, plus elle s’expose aux risques inhérents à ces technologies.

Manifeste de l’ANSSI

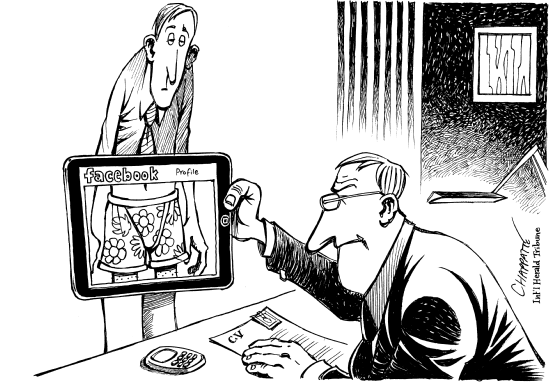
La vie privée est (encore un peu) un droit.
Avec l’aimable autorisation de l’auteur, Chappatte

Index des ressources

Parcourir le corpus par domaine. Développez un domaine pour accéder à ses sous-domaines.

Fondamentaux & gouvernance

5 sous-domaines

Identité & accès

5 sous-domaines

Cryptographie & données

5 sous-domaines

Réseaux & infrastructure

7 sous-domaines

Développement & AppSec

4 sous-domaines

Menaces, attaques & vulnérabilités

9 sous-domaines

Défense & opérations

8 sous-domaines

Droit, conformité & vie privée

5 sous-domaines

DICP

Pour faire simple :

  • La confidentialité (C) est l’assurance qu’une information ne peut être lue que par les entités qui en ont le droit.
  • L’intégrité (I) est la protection de l’information contre des modifications par des entités qui n’en ont pas le droit.
  • La disponibilité (D) est la capacité à mettre l’information à disposition quand les entités en ont besoin.

Les contrôles d’accès sont les mécanismes permettant de préserver l’intégrité et la confidentialité des informations.

Principes de base en entreprise

On ne peut pas gérer la sécurité informatique d’une entreprise de la même façon qu’un particulier, de façon évidente. Difficile également de faire le tour du sujet en une seule rubrique, mais certains grands principes et grandes questions reviendront dans tous les services ayant à traiter de SSI.

Continuer la lecture →

Intelligence artificielle

L’intelligence artificielle est un concept nouveau depuis 30 50 ans (mince, c’est encore plus vieux que je ne le pense). Quand j’ai commencé l’informatique, on parlait déjà d’intelligence artificielle, et déjà on était déçu des résultats, au point que l’acronyme IA se trouvait souvent remplacé par Informatique Avancée qui correspondait mieux à la nature profonde du sujet. Le marketing ou nos peurs primaires nous empêchent souvent de bien comprendre ce que recoupe cette notion d’intelligence artificielle. Mais parler d’intelligence artificielle est nettement plus vendeur que de parler de classification automatique de motifs complexes1.

Continuer la lecture →

Attaque et défense

La défense semble une posture normale pour tout entité, vivante ou organisationnelle. Il va de soi qu’un Etat va chercher à se défendre et à défendre ses concitoyens, tout comme n’importe quel individu. L’attaque dépend d’autres facteurs, et cette capacité a longtemps eu une place à part en informatique, car cela a toujours été considéré comme l’apanage des méchants. L’informatique était considérée comme un outil de production, qu’il fallait protéger et garder en état de marche.

Continuer la lecture →

Vieux pots

C’est dans les vieux pots1 qu’on fait les meilleures confitures. En 2016, la vulnérabilité la plus utilisée sur Windows date de 20102 ! Pour la petite histoire, à l’époque, il s’agissait d’une faille Windows inconnue du public et des spécialistes, sans correctif, et qui a servi à l’opération contre les centrifugeuses nucléaires iraniennes. Probablement utilisée par des équipes de très haut niveau, ayant des moyens considérables, soit pour découvrir cette faille soit pour l’acheter (puisqu’il existe un marché pour cela).

Continuer la lecture →

Start-up

start-up n.f. inv. :  Jeune entreprise mono-produit s’auto-qualifiant d’innovante, dans le secteur des nouvelles technologies, et qui fera faillite dans les 3 ans1 qui suivent sa création.

Loterie internationale

Curieux esprit de la glorification des start-up, pour lesquelles « l’important [est] de lever [des fonds] et de se faire racheter des millions en créant un modèle disruptif et scalable« 2. Or une start-up fera faillite 9 fois sur 103, ou même pire.

C’est un peu comme le loto : on peut gagner le gros lot, mais rarement, et surtout au prix d’énormes efforts qui la plupart du temps conduiront au chômage.

Un petit exemple

Il y en a plein, mais celui-ci est emblématique car il s’agit d’une entreprise rachetée par Facebook himself, tbh, application quasi-inconnue avant sont rachat fin 20174, devenue phénomène de mode et finalement abandonnée5 en juillet 2018.

En sécurité aussi

La mode start-up touche forcément aussi la sécurité informatique, puisque ça touche toute l’informatique. Voir aussi acqui-hiring.

Bulle internet

Les start-up contribuent, à leur façon, à la bulle internet, ou plutôt aux bulles internet, car elles sont récurrentes (on en a eu dans les années 2000, on en a encore en 2018).

Un article intéressant d’informatiquenews.fr (bien que peu détaillé comme souvent) nous donne les principales raisons de l’échec6 pour une startup :

  • Le produit proposé ne répond à aucune demande du marché… Incroyable, non ? Il ne suffit pas d’être innovant pour vendre. Tout le monde n’est pas Apple qui veut ! Apple est une des rares marques à pouvoir créer du besoin.
  • Le manque de cash. Ce qui rejoint un peu le point précédent : on manque de cash faute de débouché économique, et donc si le modèle économique est pourri, la startup ne s’en relèvera pas.
  • Le 3e est que l’équipe dirigeante n’est pas compétente (ou n’existe parfois même pas). DevOps, c’est bien, mais il faut savoir où aller…

Manque de contrôle

Tout cela ne fait que montrer un manque inquiétant de contrôle sur ce que font les startups : du fait de leur mode de financement, elles échappent aux contrôles habituels de sociétés côtés en bourse (non pas qu’il soit suffisant mais c’est déjà une première sécurité).

Par ailleurs, la technicité des solutions masque souvent la réalité industrielle de l’entreprise : en gros, l’utilisation d’outils informatiques compliqués rend peu visible ce qui se passe vraiment en termes de métier, de produit, de stratégie. Les startups vendent trop souvent du rêve, et vendent un produit qui n’existe pas, qui n’est pas construit ou qui n’est pas au point (et dont, dans certains cas, on en sait pas s’il sera un jour au point).

Escroquerie

Cette opacité peut même conduire (facilement ?) à des escroqueries, comme dans le cas de Theranos7, à côté desquelles l’art moderne est un modèle de probité.