Un mois à peine après l’entrée en vigueur du Règlement Général sur la Protection des Données (RGPD en français, GDPR en anglais), voilà qu’arrive une première action concernant la collecte de données biométriques, en l’occurrence vocales1. Cela me réjouit vu ma position sur la biométrie, bien que je pense que cela n’aboutira à pas grand-chose.
Continuer la lectureArchives de catégorie : Droit, conformité & vie privée
Les 10 lois immuables de la sécurité
En sécurité informatique, il y a des vérités qu’on retrouve régulièrement et qu’on peut généraliser facilement. Microsoft en a énoncé une dizaine, très intéressantes, et sans être totalement absolues, indiscutables, ou complètes, elles contiennent de très nombreux points de repères et principes valables indépendamment de toute technologie.
- Si un méchant peut vous convaincre de faire tourner son programme sur votre ordinateur, alors ce n’est plus tout à fait votre ordinateur.
- Si un méchant peut modifier le système d’exploitation de votre ordinateur, alors ce n’est plus tout à fait votre ordinateur.
- Si un méchant peut accéder physiquement à votre ordinateur, alors ce n’est plus tout à fait votre ordinateur.
- Si un méchant peut exécuter du contenu actif sur votre site web, alors ce n’est plus tout à fait votre site web.
- Les mots de passe faibles l’emportent sur la sécurité.
- Un ordinateur n’est sécurisé qu’autant que son administrateur est digne de confiance.
- La sécurité de données chiffrées est la même que celle de la clé de chiffrement.
- Un anti-malwares (anti-virus) non mis à jour n’est que légèrement plus efficace que de ne rien faire.
- L’anonymat absolu est inatteignable en pratique, en ligne ou hors ligne.
- La technologie n’est pas la panacée.
Au sujet de la loi #10, Bruce Schneier dit même :
If you think technology can solve your security problems, then you don’t understand the problems and you don’t understand the technology.
Version originale, en anglais, sur le site de Microsoft :
- If a bad guy can persuade you to run his program on your computer, it’s not solely your computer anymore.
- If a bad guy can alter the operating system on your computer, it’s not your computer anymore.
- If a bad guy has unrestricted physical access to your computer, it’s not your computer anymore.
- If you allow a bad guy to run active content in your website, it’s not your website any more.
- Weak passwords trump strong security.
- A computer is only as secure as the administrator is trustworthy.
- Encrypted data is only as secure as its decryption key.
- An out-of-date antimalware scanner is only marginally better than no scanner at all.
- Absolute anonymity isn’t practically achievable, online or offline.
- Technology is not a panacea.
Source : https://technet.microsoft.com/en-us/library/hh278941.aspx
Telegram
* http://www.zdnet.fr/blogs/50-nuances-d-internet/pisode-1-l-est-plein-de-nouveau-39867146.htm
- https://reflets.info/articles/telegram-dns-over-google
- https://arstechnica.com/information-technology/2018/04/in-effort-to-shut-down-telegram-russia-blocks-amazon-google-network-addresses/
Voir aussi
- https://github.com/zapret-info/z-i
Alternatives
- https://www.nextinpact.com/news/106467-a-decouverte-riot-outil-libre-derriere-future-messagerie-letat-francais.htm
Patriot Act
De son vrai nom USA Patriot Act (Uniting and Strengthening America by Providing Appropriate Tools Required to Intercept and Obstruct Terrorism Act of 2001). Les américains ont une propension étonnante à l’USA-centrisme. Tout tourne autour d’eux : quand un exterminateur (une météorite dévastatrice) tombe sur la Terre, c’est aux Etats-Unis. Idem pour toutes les catastrophes menaçant l’humanité toute entière.
Continuer la lectureExploit (informatique)
Un exploit est, comme son nom l’indique mal, l’exploitation d’une vulnérabilité informatique.
Tor Onion Routing
Tor est l’implémentation d’un réseau en oignon. Une des caractéristiques principales de ce réseau est d’avoir une typologie de réseau maillée (chaque hôte est connecté pair à pair, sans hiérarchie), dont l’objet principal est de préserver au maximum l’anonymat des utilisateurs.
Génèse
Étonnamment, le projet a été initié par… l’armée américaine (l’US Naval Research Laboratory, ou NRL). Sans rentrer dans les détails techniques, Tor est une surcouche (« overlay ») d’internet permettant l’usage de services de façon anonyme. Cela inclut :
- La navigation web, via un navigateur dédié (Tor Browser, basé sur Firefox, pour les PC ; Orbot sur Android) ;
- La messagerie (Tor Messenger).
Plusieurs autres outils ont été créés dans le but principal d’assurer techniquement le bon fonctionnement du réseau.
Le réseau est géré et maintenu via une fondation (au sens américain), The Tor Project Inc., dont le conseil d’administration comprend des membres éminents de la communauté cryptographique (comme Bruce Schneier). Le financement est au moins partiellement public1, ce qui fait en pratique que le gouvernement américain cherche à la fois à aider le projet Tor (via la fondation) mais aussi à y trouver des vulnérabilités via ses différentes agences (dont la NSA).
Principe
Les paquets ne circulent pas directement et en clair entre l’utilisateur et le service final (par exemple le site web destination). Chaque paquet passera par un minimum de trois nœuds différents et sera chiffré par plusieurs clés. Chaque nœud ne connaît que son prédécesseur et son successeur.
Seules les informations nécessaires un transit du paquet sont déchiffrées au niveau d’un nœud : on épluche ainsi le paquet d’une couche à chaque nœud, afin de le passer au suivant, mais sans déchiffrer le coeur du paquet qui ne sera déchiffré qu’une fois arrivé à sa destination finale.
Attaque de Tor
Comme tout système informatique, Tor est potentiellement vulnérable. On peut chercher à compromettre le navigateur (spécifique, donc), ou le nœud final (nœud de sortie) qui est le plus intéressant. Apparemment, cela a déjà été fait2.
Sources
- https://tor.eff.org/
- https://www.nrl.navy.mil/itd/chacs/sites/www.nrl.navy.mil.itd.chacs/files/pdfs/Dingledine%20etal2004.pdf
- Affaire Appelbaum : https://blog.torproject.org/tor-project-elects-new-board-directors
- http://libertygb2nyeyay.onion/lh-services-state-fr.html
Facebook mérite à lui tout seul toute notre attention et toutes nos critiques. Vu la position dominante du réseau social, et son pouvoir d’influence, il devrait être irréprochable et il ne l’est pas. Un peu comme YouTube, d’ailleurs, quand on y pense.
Pire que les autres ?
La vie privée est (encore) un droit.
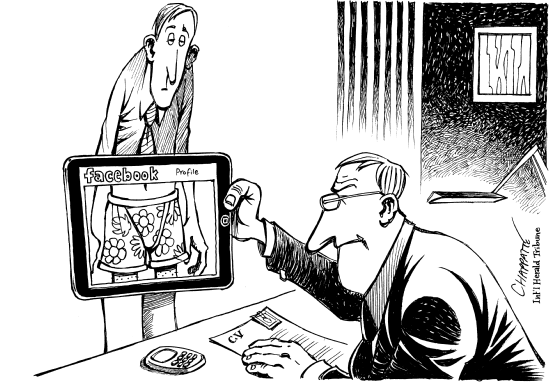
Je ne crois pas que FB soit pire que les autres, mais comme je le dis en introduction, vu sa position et la quantité de données personnelles qu’il charrie, la moindre erreur a des conséquences colossales. Cela dit, le business de FB est celui des données (très) personnelles, et pour attirer un maximum d’utilisateurs, il doit en collecter un maximum de façon à répondre à leur curiosité.
Continuer la lectureNSA
La NSA n’est plus à présenter, puisque c’est le plus gros employeur au monde dans le domaine de la sécurité informatique. Rien que l’équipe dont le seul objectif est de pénétrer dans n’importe quel système informatique compte plus d’un millier de personnes, qui n’ont pas l’air d’être des manchots (à part celui qui est à l’origine de fuites d’informations retrouvées « par hasard » par Kaspersky).
Non, ce qui m’intéresse est d’observer les implications, les ramifications et les relations entre différentes affaires, ainsi que les forces et les faiblesses de cette organisation déjà tout puissante avant l’avènement de l’informatique grand public.
Continuer la lectureLoi de Programmation Militaire
Bonne question !